Una empresa desarrolla una aplicación de gestión que funciona correctamente en el equipo de programación, pero presenta errores cuando se instala en el servidor de producción. Las diferencias en versiones de software, bibliotecas y configuraciones pueden provocar fallas difíciles de reproducir. Los contenedores Docker ayudan a controlar estas diferencias al empaquetar las aplicaciones junto con las dependencias necesarias para ejecutarlas.
En entornos empresariales, esta tecnología se utiliza para organizar despliegues, modernizar aplicaciones y establecer procesos de entrega de software más reproducibles. Comprender su funcionamiento, sus diferencias frente a las máquinas virtuales y sus requisitos de seguridad permite evaluar cuándo conviene incorporarla a una infraestructura tecnológica.
Qué es Docker y cómo funciona
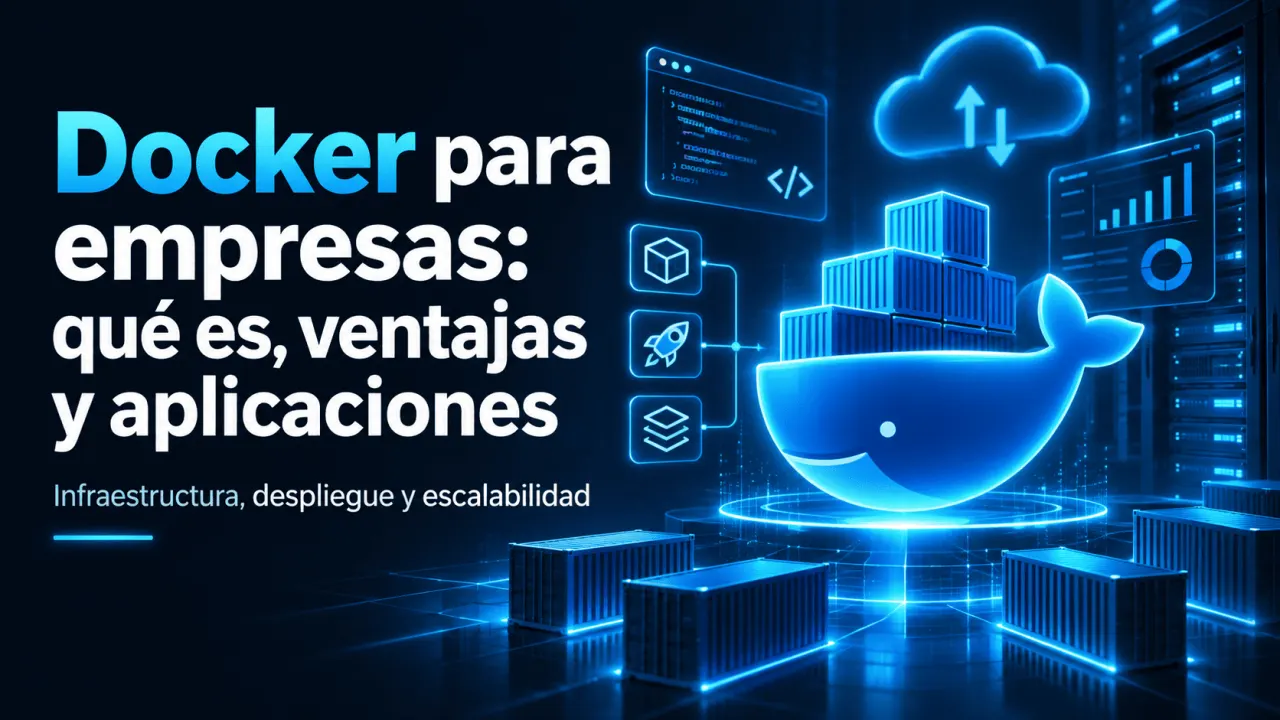
Docker es una plataforma para desarrollar, distribuir y ejecutar aplicaciones mediante contenedores. Según la documentación oficial de Docker, estos contenedores proporcionan entornos aislados donde se ejecutan los procesos de una aplicación, utilizando recursos del sistema operativo anfitrión.
Una imagen Docker contiene el sistema de archivos, las bibliotecas y la configuración necesarias para iniciar una aplicación. Cuando se ejecuta esa imagen, se crea un contenedor. Esta separación permite utilizar una misma imagen en desarrollo, pruebas y producción, siempre que los entornos sean compatibles y sus configuraciones externas estén correctamente definidas.
Los elementos principales de esta arquitectura son:
Docker frente a máquinas virtuales
Las máquinas virtuales y los contenedores permiten aislar cargas de trabajo, pero utilizan mecanismos diferentes. Una máquina virtual ejecuta un sistema operativo invitado sobre un hipervisor; los contenedores comparten el núcleo del sistema operativo donde se ejecutan, directamente o a través de una máquina virtual anfitriona.
| Criterio | Contenedores Docker | Máquinas virtuales |
|---|---|---|
| Sistema operativo | Comparten el núcleo del anfitrión. | Cada máquina incluye un sistema operativo invitado. |
| Consumo de recursos | Generalmente menor sobrecarga para aplicaciones equivalentes. | Mayor sobrecarga por los sistemas invitados. |
| Inicio | Habitualmente rápido, al iniciar procesos aislados. | Incluye el arranque del sistema invitado. |
| Aislamiento | A nivel del sistema operativo. | A nivel de máquina virtual e hipervisor. |
| Uso habitual | Servicios, APIs y aplicaciones desplegables. | Sistemas completos y cargas con requisitos de aislamiento específicos. |
Docker no reemplaza necesariamente a las máquinas virtuales. Una organización puede ejecutar contenedores dentro de servidores virtualizados para combinar la administración de infraestructura con el despliegue de aplicaciones. La elección depende de los requisitos de seguridad, compatibilidad, operación y aislamiento.
Beneficios en aplicaciones empresariales
El valor empresarial de Docker aparece cuando se integra en un proceso de desarrollo y operación definido. Por ejemplo, un equipo puede construir una imagen, ejecutar pruebas automatizadas sobre ella y distribuir el artefacto validado al entorno de producción, evitando reconstrucciones innecesarias entre etapas.
La construcción de imágenes también puede optimizarse. La documentación de Docker sobre compilaciones multietapa explica cómo separar las herramientas utilizadas para compilar de los archivos necesarios para ejecutar una aplicación. De esta manera, la imagen final puede excluir compiladores y otros componentes innecesarios.
| Necesidad empresarial | Aplicación de Docker | Condición importante |
|---|---|---|
| Despliegues reproducibles | Utilizar una imagen validada en distintos entornos. | Controlar versiones y configuración externa. |
| Servicios independientes | Empaquetar APIs y componentes por separado. | Definir redes, comunicación y dependencias. |
| Integración continua | Construir y probar imágenes automáticamente. | Configurar controles de calidad y seguridad. |
| Recuperación operativa | Recrear contenedores a partir de imágenes conocidas. | Proteger los datos persistentes y mantener respaldos. |
Estos beneficios no son automáticos. Una imagen mal configurada puede reproducir los mismos errores en todos los servidores. La ventaja operativa depende de que los equipos mantengan imágenes verificadas, pruebas confiables y procedimientos documentados de despliegue.
Cómo implementar Docker en una empresa
Consideremos una aplicación interna de inventario que utiliza una API, una interfaz web y una base de datos. La empresa quiere desplegar versiones de la aplicación sin instalar manualmente todas sus dependencias en cada servidor.
Una ruta de implementación consiste en:
La especificación del modelo de aplicaciones de Docker Compose permite comprender cómo se relacionan servicios, redes, volúmenes y configuraciones. En el ejemplo de inventario, la API puede comunicarse con la base de datos mediante una red interna, sin necesidad de exponer el puerto de la base de datos a usuarios externos.
Un aspecto decisivo es la persistencia. Si un contenedor se elimina, los datos almacenados únicamente en su capa de escritura pueden perderse. La documentación oficial sobre volúmenes Docker recomienda utilizarlos para conservar datos que deben sobrevivir al ciclo de vida de los contenedores. Esto no elimina la necesidad de copias de seguridad, controles de acceso ni pruebas de restauración.
Seguridad y riesgos de los contenedores
La utilización de contenedores introduce responsabilidades específicas de ciberseguridad. El National Institute of Standards and Technology (NIST), en la publicación SP 800-190 de 2017, identifica riesgos relacionados con imágenes, registros, orquestación, contenedores y sistemas anfitriones.
Aunque se trata de una guía publicada en 2017, sus categorías de riesgo siguen siendo útiles como referencia conceptual. Su aplicación debe complementarse con documentación técnica actualizada y con los requisitos de seguridad de cada organización.
| Riesgo | Posible consecuencia | Control recomendado |
|---|---|---|
| Imágenes vulnerables | Exposición a fallas de componentes. | Analizar imágenes y actualizar dependencias. |
| Privilegios excesivos | Mayor impacto ante una vulnerabilidad. | Aplicar mínimos privilegios y evitar contenedores privilegiados. |
| Secretos expuestos | Acceso indebido a servicios o datos. | Utilizar mecanismos de gestión de secretos. |
| Puertos innecesarios | Ampliación de la superficie de ataque. | Restringir exposición y segmentar redes. |
Los contenedores no deben considerarse una barrera de seguridad absoluta. Comparten componentes del sistema anfitrión y requieren mantenimiento del motor de ejecución, vigilancia de vulnerabilidades, administración de identidades y políticas de acceso. Estas medidas deben formar parte del proceso empresarial de gestión de riesgos.
Docker Compose frente a Kubernetes
Cuando una aplicación crece, la organización debe decidir cómo administrar sus contenedores. Docker Compose resulta práctico para definir aplicaciones de varios servicios y operar despliegues sencillos. Kubernetes incorpora mecanismos de orquestación para administrar cargas distribuidas en conjuntos de servidores.
| Criterio | Docker Compose | Kubernetes |
|---|---|---|
| Enfoque | Aplicaciones de múltiples contenedores. | Orquestación de cargas en clústeres. |
| Administración | Generalmente más sencilla. | Requiere mayor conocimiento operativo. |
| Recuperación | Políticas de reinicio de contenedores. | Reemplazo y reprogramación de cargas según su configuración. |
| Escenario adecuado | Desarrollo y servicios de operación sencilla. | Sistemas distribuidos con necesidades de escalado y alta disponibilidad. |
La documentación oficial de Kubernetes sobre autorrecuperación describe mecanismos como reiniciar contenedores fallidos y reemplazar réplicas para mantener el estado deseado. Estas funciones no corrigen automáticamente errores del código ni garantizan recuperar datos afectados por fallas de almacenamiento.
Una empresa con pocos servicios puede comenzar con Docker Compose si sus requisitos lo permiten. Kubernetes debe evaluarse cuando la distribución de cargas, la disponibilidad y la automatización justifiquen su complejidad adicional. La decisión requiere considerar también las competencias del equipo responsable de operar la infraestructura.
Conclusión
Docker ofrece una forma estructurada de empaquetar y desplegar aplicaciones empresariales, especialmente cuando una organización necesita controlar dependencias y reproducir sus entornos de ejecución. Su adopción debe responder a necesidades operativas concretas y acompañarse de controles de seguridad, persistencia de datos y procedimientos de recuperación. Para los equipos que desarrollan o administran estos sistemas, contar con competencias técnicas verificables también forma parte de una estrategia de formación profesional sostenible.
Ofrece credenciales verificables en formación tecnológica
Si tu organización ya imparte capacitación en Docker, DevOps o infraestructura tecnológica, puedes evaluar las opciones del Instituto Internacional de Ingeniería (3i) para validar y digitalizar certificados de tus participantes mediante credenciales verificables.
Fuentes consultadas
Docker Inc. What is Docker? Documentación oficial de arquitectura y contenedores. Documentación consultada en 2026.
Docker Inc. Multi-stage builds: construcción de imágenes en varias etapas. Documentación consultada en 2026.
Docker Inc. How Compose works: modelo de aplicaciones de Docker Compose. Documentación consultada en 2026.
Docker Inc. Volumes: almacenamiento persistente en contenedores. Documentación consultada en 2026.
Souppaya, M., Morello, J. y Scarfone, K. National Institute of Standards and Technology. Application Container Security Guide, NIST SP 800-190. 2017.
Kubernetes. Kubernetes Self-Healing: recuperación de cargas de trabajo. Documentación oficial consultada en 2026.