Una empresa despliega una aplicación web en varios servidores. Cuando aumenta el tráfico, necesita ejecutar nuevas instancias; si una falla, debe recuperarla; y cuando publica una actualización, procura mantener el servicio disponible. Administrar todas estas operaciones manualmente puede convertirse en un problema técnico y operativo.
Kubernetes aborda este desafío mediante la administración automatizada de aplicaciones en contenedores. Comprender sus fundamentos permite evaluar cómo funcionan los despliegues, la distribución de recursos, el escalado y la recuperación ante fallos. También ayuda a identificar cuándo su implementación resulta conveniente y qué responsabilidades conserva el equipo técnico.
¿Qué es Kubernetes y para qué sirve?
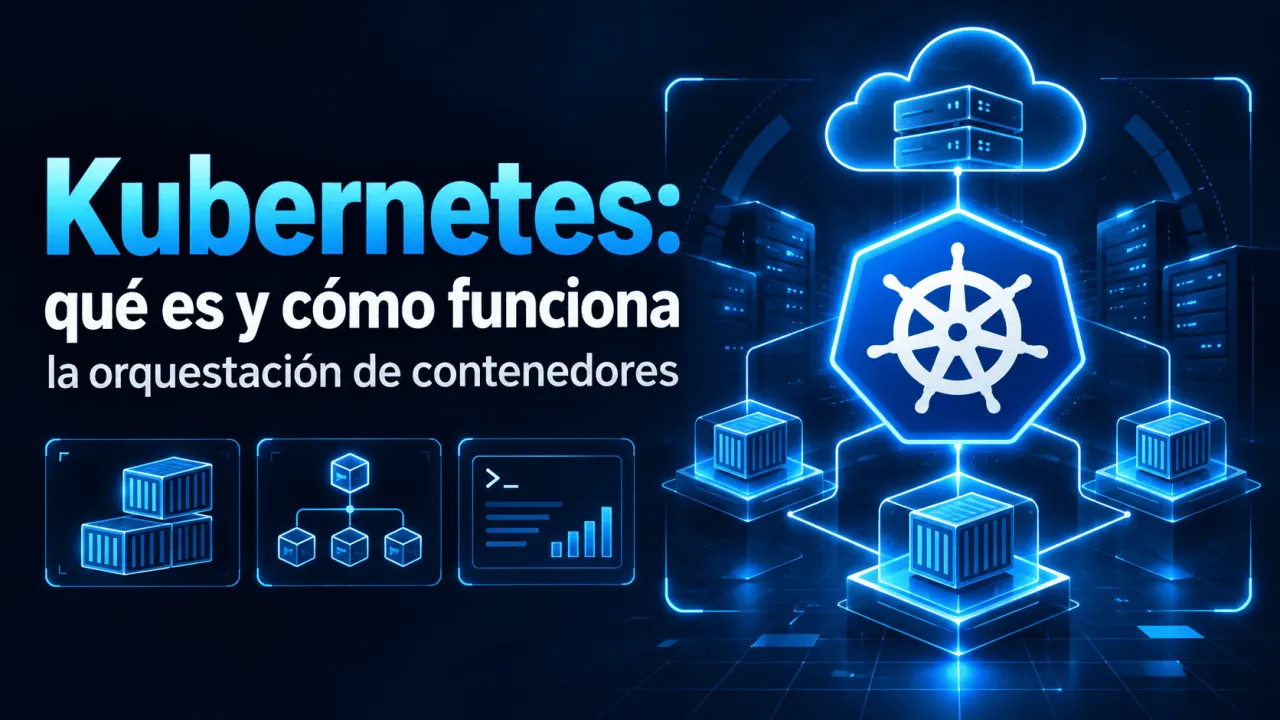
Kubernetes, también conocido como K8s, es una plataforma de código abierto diseñada para administrar cargas de trabajo y servicios basados en contenedores. Según la documentación oficial de Kubernetes, su arquitectura facilita la configuración declarativa y la automatización de operaciones.
La orquestación de contenedores consiste en coordinar su ejecución, distribución, comunicación y ciclo de vida dentro de una infraestructura. Kubernetes utiliza controladores que comparan continuamente el estado real del sistema con el estado deseado definido por el administrador.
Por ejemplo, si una aplicación debe mantener tres réplicas funcionando y una deja de estar disponible, un controlador puede crear otra para recuperar la cantidad definida. Esta reconciliación automatizada reduce determinadas tareas manuales, aunque la continuidad efectiva depende de la capacidad disponible y de la configuración de la aplicación.
Contenedores frente a orquestación
Una tecnología de contenedores permite empaquetar una aplicación junto con sus dependencias. Kubernetes trabaja en un nivel diferente: coordina la ejecución de esos contenedores en uno o varios nodos. Por eso, herramientas como Docker y Kubernetes pueden participar en un mismo proceso de desarrollo y despliegue, sin cumplir funciones idénticas.
| Criterio | Docker | Kubernetes |
|---|---|---|
| Función principal | Crear imágenes y ejecutar contenedores. | Administrar aplicaciones contenerizadas en un clúster. |
| Unidad de gestión | Contenedor. | Pod y otros recursos de Kubernetes. |
| Escalabilidad | Requiere mecanismos adicionales para coordinar múltiples instancias y servidores. | Permite gestionar réplicas y configurar escalado automático. |
| Recuperación | Admite políticas de reinicio de contenedores. | Utiliza controladores para recuperar el estado deseado. |
| Uso habitual | Construcción, pruebas y ejecución de aplicaciones. | Operación y coordinación de cargas de trabajo distribuidas. |
La diferencia esencial está en el alcance. Docker proporciona herramientas para trabajar con contenedores, mientras Kubernetes administra cargas de trabajo distribuidas. Además, Kubernetes utiliza interfaces compatibles con distintos entornos de ejecución mediante Container Runtime Interface (CRI); no necesita Docker Engine como componente obligatorio del nodo.
Arquitectura de un clúster Kubernetes
Un clúster Kubernetes está compuesto por un plano de control y uno o varios nodos de trabajo. El plano de control administra las decisiones y mantiene la información del sistema, mientras los nodos ejecutan las aplicaciones. Esta separación se describe en la guía oficial de componentes de Kubernetes.
Los nodos también necesitan un entorno de ejecución de contenedores y componentes de red. Una solicitud de despliegue llega a la API, se registra como parte del estado deseado y desencadena decisiones de programación y ejecución. El plano de control no procesa directamente todas las solicitudes de los usuarios finales de la aplicación.
Recursos esenciales de Kubernetes
Para administrar aplicaciones, Kubernetes utiliza objetos que representan componentes y reglas operativas. Un Pod, por ejemplo, es la unidad desplegable más pequeña de la plataforma y puede contener uno o varios contenedores que comparten determinados recursos de red y almacenamiento. La documentación oficial sobre Pods explica su estructura y ciclo de vida.
| Recurso | Función | Aplicación práctica |
|---|---|---|
| Pod | Agrupa contenedores que se ejecutan conjuntamente. | Ejecutar una instancia de una aplicación. |
| Deployment | Administra réplicas y actualizaciones de Pods. | Publicar nuevas versiones de un servicio web. |
| Service | Proporciona acceso de red estable a un conjunto de Pods. | Comunicar el frontend con el backend. |
| ConfigMap | Almacena datos de configuración no confidenciales. | Definir parámetros de funcionamiento. |
| Secret | Contiene datos sensibles que requieren controles adicionales. | Proporcionar credenciales a una aplicación. |
| PersistentVolumeClaim | Solicita almacenamiento persistente. | Conservar archivos más allá del ciclo de vida de un Pod. |
Estos recursos resuelven necesidades diferentes. Un Deployment no sustituye a un Service, y un Secret no garantiza por sí mismo la confidencialidad: su protección también requiere permisos adecuados, configuración del clúster y, cuando proceda, cifrado en reposo.
Cómo funciona la orquestación
Consideremos una plataforma educativa que utiliza una aplicación web para gestionar inscripciones. El equipo de infraestructura desea mantener varias instancias disponibles y actualizar el servicio sin detener simultáneamente todas las réplicas.
El procedimiento puede organizarse de la siguiente manera:
Si se publica una nueva imagen, un Deployment puede aplicar una actualización gradual o RollingUpdate. Este mecanismo reemplaza progresivamente los Pods anteriores según los parámetros configurados. Su funcionamiento está documentado en la referencia oficial de Deployments.
Escalabilidad y administración de recursos
Cuando aumenta la demanda, Kubernetes puede incrementar la cantidad de Pods mediante un HorizontalPodAutoscaler (HPA). Este controlador ajusta las réplicas de una carga de trabajo a partir de métricas configuradas, como utilización de CPU o memoria, siempre que exista una fuente de métricas compatible.
Conviene distinguir entre escalado horizontal, que modifica el número de réplicas, y escalado vertical, que modifica los recursos asignados a las instancias. La documentación del escalado horizontal explica los mecanismos y requisitos del HPA.
La programación también considera las solicitudes de recursos (requests), mientras los límites (limits) restringen determinados consumos de los contenedores. Configurarlos exige observar el comportamiento real de la aplicación: solicitudes demasiado elevadas pueden dificultar la asignación de Pods, y límites inadecuados pueden ocasionar restricciones de CPU o terminaciones por falta de memoria.
Beneficios, límites y buenas prácticas
Kubernetes resulta especialmente útil cuando una organización necesita coordinar múltiples servicios, mantener configuraciones declarativas y administrar despliegues frecuentes. Su modelo permite reproducir operaciones mediante manifiestos, reducir intervenciones individuales sobre servidores y establecer mecanismos de recuperación de cargas de trabajo.
No obstante, utilizar Kubernetes implica administrar aspectos que no desaparecen con la automatización. Entre los más relevantes se encuentran la seguridad de acceso, las políticas de red, la observabilidad, la protección del almacenamiento y las actualizaciones del clúster.
Un error frecuente es asumir que disponer de varias réplicas garantiza alta disponibilidad. Si todas se ejecutan en un único nodo y este falla, la aplicación puede interrumpirse. La distribución entre nodos, las comprobaciones de disponibilidad y una capacidad suficiente son condiciones necesarias para diseñar un servicio más resistente.
Para aplicaciones sencillas, un sistema de ejecución de contenedores con menor complejidad operativa puede ser suficiente. La elección debe considerar el número de servicios, sus necesidades de disponibilidad, la experiencia del equipo y el costo de mantener la infraestructura.
Conclusión
Kubernetes ofrece un modelo para administrar aplicaciones distribuidas mediante estados declarados, controladores y recursos especializados. Su valor operativo aparece cuando las necesidades de despliegue, recuperación y escalado justifican la complejidad adicional. Para equipos que desarrollan o enseñan tecnologías cloud y DevOps, comprender estos fundamentos constituye una base útil para diseñar prácticas, evaluar arquitecturas y establecer criterios técnicos de implementación.
Entrega credenciales verificables en formación tecnológica
Si tu organización ya imparte capacitación en Kubernetes, cloud computing o DevOps, el Instituto Internacional de Ingeniería (3i) ofrece opciones para validar y digitalizar los certificados que emites, incorporando mecanismos de verificación pública mediante QR, enlace o código.
Fuentes consultadas
Kubernetes Authors. Overview: Kubernetes. Documentación oficial del proyecto Kubernetes.
Kubernetes Authors. Kubernetes Components. Documentación oficial sobre la arquitectura y los componentes del clúster.
Kubernetes Authors. Pods. Documentación oficial sobre unidades de ejecución y contenedores.
Kubernetes Authors. Deployments. Documentación oficial sobre administración de réplicas y actualizaciones.
Kubernetes Authors. Service. Documentación oficial sobre exposición y comunicación de aplicaciones.
Kubernetes Authors. Horizontal Pod Autoscaling. Documentación oficial sobre escalado horizontal automático.
Kubernetes Authors. Resource Management for Pods and Containers. Documentación oficial sobre solicitudes y límites de recursos.