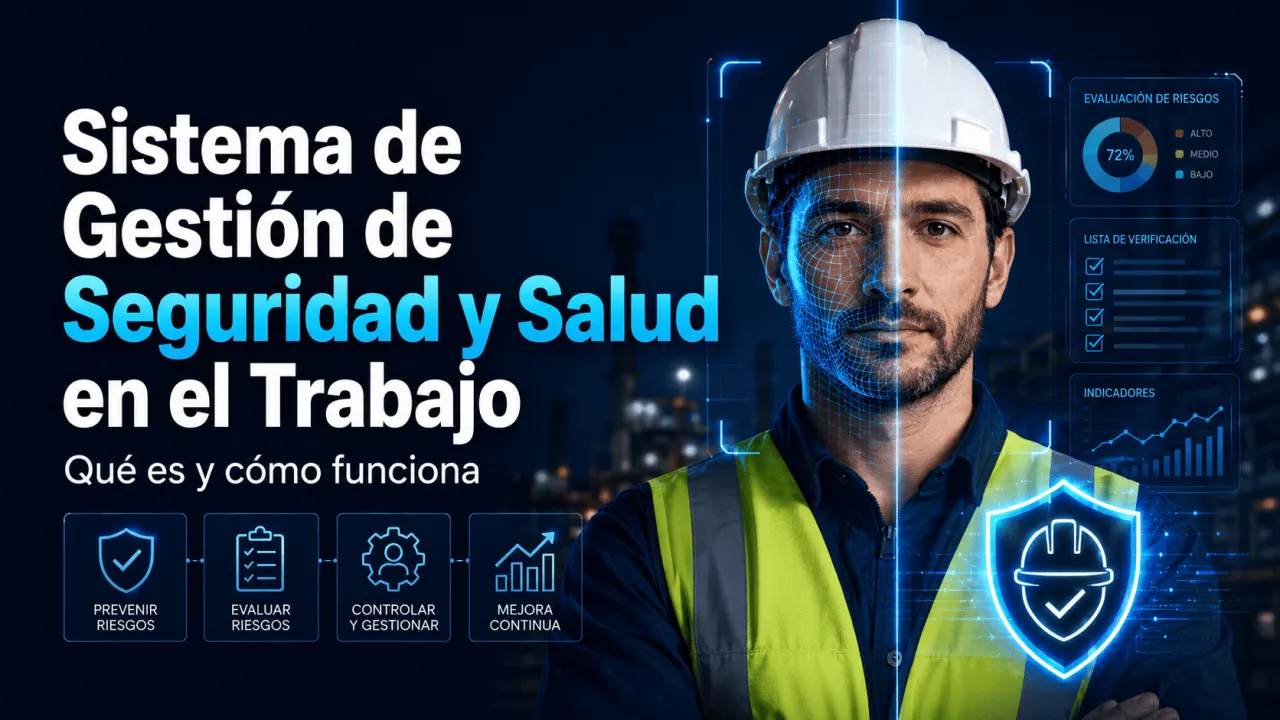
Cuando una organización registra incidentes, entrega equipos de protección y dicta capacitaciones, pero cada actividad funciona por separado, todavía puede existir una brecha importante: falta un sistema que conecte los peligros, las decisiones, los responsables, las evidencias y la mejora. Un Sistema de Gestión de Seguridad y Salud en el Trabajo (SG-SST) organiza esas actividades como un proceso continuo y verificable.
Su propósito no es acumular formatos. El sistema debe ayudar a identificar peligros, evaluar riesgos, establecer controles, cumplir los requisitos legales aplicables, preparar respuestas ante emergencias, investigar incidentes y revisar si las medidas adoptadas realmente funcionan. Marcos internacionales como ISO 45001:2018 y las directrices ILO-OSH 2001 de la OIT ofrecen referencias para estructurar ese trabajo, siempre considerando que la normativa obligatoria depende del país y del sector.
Qué integra un SG-SST
Un SG-SST convierte la prevención en una función de gestión. La OIT organiza sus directrices alrededor de cinco elementos: política, organización, planificación y aplicación, evaluación y acciones de mejora. ISO 45001 utiliza el ciclo Planificar-Hacer-Verificar-Actuar y añade requisitos explícitos sobre contexto, liderazgo, participación de los trabajadores, riesgos y oportunidades, apoyo, operación, evaluación del desempeño y mejora.
En la práctica, el sistema necesita conectar decisiones con evidencias. Una política debe traducirse en objetivos; los objetivos, en acciones y responsables; las acciones, en registros; y los registros, en información para revisar el desempeño. Si la organización detecta un peligro de atrapamiento en una máquina, por ejemplo, el proceso no termina con anotarlo en una matriz: debe analizar el riesgo, definir el control, asignar a quien lo implementará, comprobar su eficacia y actualizar la evaluación cuando cambien el equipo o la tarea.
| Componente | Pregunta de gestión | Evidencia útil |
|---|---|---|
| Política y objetivos | ¿Qué compromisos y resultados busca la organización? | Política aprobada, objetivos, responsables e indicadores. |
| Peligros y riesgos | ¿Qué puede causar daño y con qué prioridad debe tratarse? | Inventario de peligros, evaluación de riesgos y controles. |
| Competencia y capacitación | ¿Quién necesita saber o demostrar qué? | Plan de formación, asistencia, evaluaciones y credenciales. |
| Seguimiento y mejora | ¿Los controles funcionan y qué debe corregirse? | Inspecciones, investigaciones, auditorías y revisiones. |
ISO 45001 e ILO-OSH 2001
Ambos marcos persiguen una gestión sistemática de la SST, pero no son documentos equivalentes. ISO 45001 es una norma internacional de requisitos con orientación para su uso. ILO-OSH 2001 es una guía voluntaria desarrollada por la Organización Internacional del Trabajo; la propia OIT indica que no es jurídicamente vinculante, no sustituye las leyes nacionales y su aplicación no exige certificación.
| Criterio | ISO 45001 | ILO-OSH 2001 |
|---|---|---|
| Naturaleza | Norma con requisitos y orientación. | Directrices voluntarias de gestión. |
| Estructura | Ciclo Planificar-Hacer-Verificar-Actuar. | Política, organización, planificación, evaluación y mejora. |
| Participación | Incluye consulta y participación de los trabajadores. | Refleja el enfoque tripartito de la OIT y la participación de trabajadores y representantes. |
| Relación con la ley | Incluye el cumplimiento de requisitos legales y otros requisitos aplicables. | Debe apoyar el cumplimiento, sin reemplazar leyes o reglamentos nacionales. |
La elección de una referencia no elimina la obligación de revisar la legislación aplicable. Un SG-SST puede tomar ISO 45001 o ILO-OSH 2001 como arquitectura de gestión y, al mismo tiempo, incorporar exigencias nacionales sobre comités, vigilancia de la salud, reportes, capacitación, investigación, documentación o plazos. La fuente primaria para esas obligaciones debe ser siempre la autoridad competente del país donde opera la organización.
Del peligro al control
Una de las decisiones más importantes del sistema es cómo controlar los riesgos identificados. La jerarquía de controles de NIOSH prioriza eliminar el peligro, sustituirlo, aplicar controles de ingeniería, usar controles administrativos y, finalmente, recurrir a equipos de protección personal. La lógica es reducir la dependencia de la conducta individual cuando existe una medida más eficaz en la fuente o en el proceso.
| Nivel | Qué cambia | Ejemplo |
|---|---|---|
| Eliminación | Retira el peligro de la tarea. | Rediseñar un proceso para eliminar una manipulación peligrosa. |
| Sustitución | Reemplaza el peligro por una alternativa menos riesgosa. | Cambiar una sustancia por otra con menor peligrosidad, tras evaluar nuevos riesgos. |
| Ingeniería | Aísla a las personas del peligro. | Guardas, barreras o ventilación localizada. |
| Administrativo | Modifica la forma o el tiempo de trabajo. | Procedimientos, señalización, rotación o capacitación. |
| EPP | Protege a la persona durante la exposición. | Protección ocular, auditiva o respiratoria según el riesgo. |
Esto no significa que una organización deba elegir un único nivel. Muchos riesgos requieren una combinación de controles. Lo importante es justificar por qué se seleccionó una medida, quién la implementará, cuándo se verificará y qué indicador permitirá saber si redujo la exposición o la probabilidad de daño.
Capacitación y competencia
La capacitación es un componente del sistema, no un sustituto de los controles técnicos. Debe responder a riesgos y funciones concretas: una persona que opera maquinaria, supervisa trabajos en altura o investiga incidentes necesita contenidos y competencias diferentes. Por eso conviene vincular cada actividad formativa con el peligro que aborda, el público que la recibe, el criterio de evaluación y la evidencia de participación o aprobación.
La OIT incluye la capacitación e información entre los asuntos que deben considerarse para una gestión eficaz de la SST. La evidencia puede apoyar auditorías y revisiones internas, pero su valor depende de que el contenido esté conectado con la evaluación de riesgos y con las obligaciones aplicables.
Cómo verificar el desempeño
Un sistema maduro no se evalúa únicamente por el número de documentos producidos. Conviene combinar indicadores de actividad con indicadores de resultado. Las inspecciones ejecutadas, acciones cerradas o trabajadores capacitados muestran que ciertas tareas se realizaron; los incidentes, hallazgos repetitivos, exposiciones medidas o desviaciones operativas ayudan a evaluar qué está ocurriendo en el trabajo.
La revisión debe buscar causas y no solo cifras. Si aumentan los reportes de condiciones inseguras, por ejemplo, el dato puede reflejar un deterioro real, una mejor cultura de reporte o ambas cosas. La interpretación exige revisar contexto, cambios de personal, procesos, horas trabajadas, controles implementados y calidad del registro antes de concluir que el desempeño mejoró o empeoró.
Errores que debilitan el sistema
Un error frecuente es tratar el SG-SST como una carpeta que se actualiza para una auditoría. Eso separa el documento de la operación real. También resulta insuficiente depender del EPP cuando existen controles más eficaces, capacitar sin relacionar el contenido con los riesgos, cerrar acciones sin comprobar su eficacia o mantener matrices que no reflejan cambios de procesos, equipos, sustancias o contratistas.
La mejora aparece cuando la información vuelve al proceso de decisión. Un incidente debe alimentar la investigación y los controles; una inspección debe generar acciones trazables; una capacitación debe responder a una necesidad de competencia; y una auditoría debe permitir corregir fallas del sistema, no solo completar una lista de verificación.
Conclusión
Un SG-SST funciona cuando conecta la prevención con la gestión cotidiana: identifica qué puede causar daño, prioriza controles, define responsabilidades, conserva evidencias y utiliza los resultados para mejorar. Las normas y directrices internacionales ayudan a ordenar el sistema, pero la implementación debe construirse sobre los riesgos reales de la organización y las exigencias legales de la jurisdicción donde opera.
Haz verificable la capacitación en SST
Si tu organización ya imparte formación en seguridad y salud en el trabajo, el Instituto Internacional de Ingeniería (3i) permite evaluar la validación de certificados propios mediante QR, enlace o código, manteniendo una evidencia digital verificable para los participantes.
Fuentes consultadas
International Organization for Standardization. ISO 45001:2018 Sistemas de gestión de la seguridad y salud en el trabajo. 2018.
Organización Internacional del Trabajo. Directrices relativas a los sistemas de gestión de la seguridad y la salud en el trabajo, ILO-OSH 2001. Segunda edición.
Organización Internacional del Trabajo. Sistemas de gestión de la seguridad y la salud en el trabajo.
National Institute for Occupational Safety and Health. Hierarchy of Controls. 2024.
Instituto Internacional de Ingeniería (3i). Programa Partner para organizaciones e instructores que forman participantes. Consultado en 2026.