Una empresa puede mantener sus servidores operativos y sus aplicaciones disponibles mientras conserva fallas de seguridad que todavía no han sido detectadas. Un componente desactualizado, una configuración incorrecta o permisos excesivos pueden convertirse en puntos de entrada para un atacante. El problema no termina al descubrir estas debilidades: también es necesario determinar cuáles representan mayor riesgo y cómo corregirlas sin interrumpir los procesos críticos.
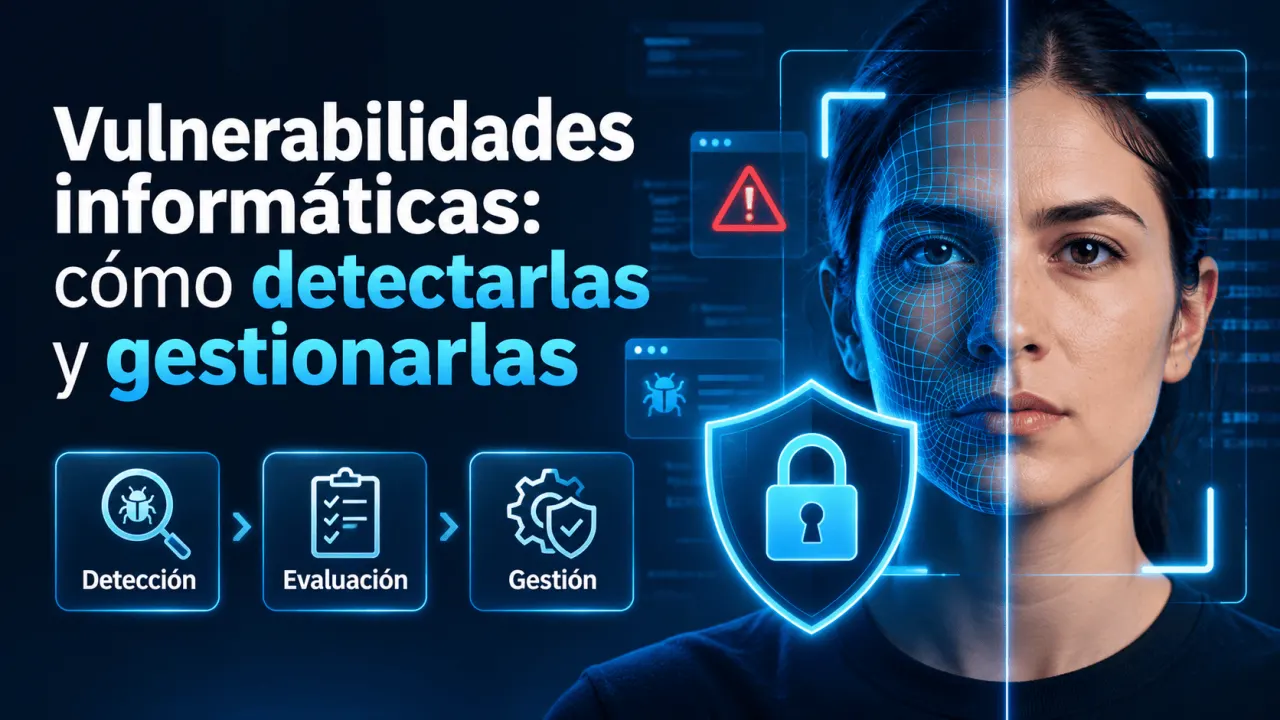
La gestión de vulnerabilidades informáticas combina identificación, evaluación, priorización, remediación y verificación. Comprender este ciclo permite a los equipos de tecnología y ciberseguridad concentrar sus recursos en los problemas que realmente pueden comprometer la información y los servicios de una organización.
Qué son las vulnerabilidades informáticas
Una vulnerabilidad informática es una debilidad en un sistema, aplicación, dispositivo, configuración o proceso que puede ser aprovechada para afectar su seguridad. Su explotación podría comprometer la confidencialidad, integridad o disponibilidad de la información.
Conviene distinguir tres conceptos: la vulnerabilidad es la debilidad existente; la amenaza es aquello que podría aprovecharla; y el riesgo depende de la probabilidad de que ocurra un evento perjudicial y de sus posibles consecuencias. Una falla técnica no implica automáticamente que haya ocurrido un ataque.
Entre las categorías habituales se encuentran los errores de control de acceso, las fallas criptográficas, las inyecciones de código, las configuraciones inseguras y el uso de componentes vulnerables. Estas categorías aparecen en el OWASP Top 10:2021 sobre riesgos de seguridad en aplicaciones web. Esta clasificación está orientada al entorno web y no representa un inventario completo de todas las vulnerabilidades empresariales.
| Tipo de vulnerabilidad | Ejemplo | Posible consecuencia |
|---|---|---|
| Software desactualizado | Aplicación con una falla conocida sin parchear. | Compromiso del sistema si la falla resulta explotable. |
| Control de acceso deficiente | Un usuario consulta información de otra cuenta sin autorización. | Exposición o modificación de datos. |
| Configuración insegura | Servicio administrativo expuesto innecesariamente a Internet. | Incremento de la superficie de ataque. |
| Inyección | Entrada no confiable utilizada para construir consultas a una base de datos. | Acceso o alteración no autorizada de información. |
Métodos para detectar vulnerabilidades
La detección comienza con un inventario actualizado de servidores, aplicaciones, dispositivos, servicios y componentes de software. Sin conocer los activos existentes, resulta difícil comprobar cuáles están afectados por una vulnerabilidad publicada o una configuración insegura.
El NIST SP 800-115, Technical Guide to Information Security Testing and Assessment, publicado en 2008, proporciona una base metodológica para planificar evaluaciones, aplicar técnicas de pruebas de seguridad y analizar resultados. Aunque es una guía anterior a muchas tecnologías actuales, sigue siendo útil para comprender las diferencias entre métodos de evaluación.
| Método | Ventaja principal | Limitación |
|---|---|---|
| Escaneo automatizado | Revisa numerosos activos y detecta indicios de fallas conocidas. | Puede generar falsos positivos y omitir problemas específicos. |
| Pruebas de penetración | Evalúan rutas de ataque y posibles impactos bajo un alcance autorizado. | Analizan un alcance y periodo determinados; no garantizan cobertura completa. |
| Revisión de código | Identifica errores de implementación y lógica de seguridad. | Requiere acceso al código y conocimientos especializados. |
| Auditoría de configuración | Detecta permisos excesivos, servicios expuestos y ajustes inseguros. | Depende de referencias de configuración y criterios actualizados. |
Ningún método ofrece cobertura absoluta. Una organización puede combinar escaneos periódicos, revisiones durante el desarrollo y pruebas especializadas. Las actividades deben ejecutarse sobre sistemas propios o autorizados, con un alcance definido y medidas para evitar interrupciones accidentales.
Cómo evaluar y priorizar riesgos
Después de detectar una vulnerabilidad, el equipo responsable debe validar el hallazgo, identificar los activos afectados y evaluar sus consecuencias. Corregir exclusivamente según la gravedad técnica puede dejar expuestos sistemas esenciales para la operación.
El Common Vulnerability Scoring System (CVSS), versión 4.0, establece un marco para describir características y severidad de vulnerabilidades mediante puntuaciones de 0 a 10. Sus grupos de métricas permiten incorporar aspectos básicos, de amenaza y del entorno. La puntuación básica, por sí sola, no determina el riesgo particular de cada empresa.
Otra referencia es el Exploit Prediction Scoring System (EPSS) de FIRST, que estima la probabilidad de explotación de una vulnerabilidad publicada durante los siguientes 30 días. Esta predicción se actualiza con señales de amenazas, pero no sustituye la evaluación del entorno específico.
También puede consultarse el catálogo de vulnerabilidades explotadas de CISA, conocido como KEV, que reúne fallas con evidencia de explotación activa. Su utilidad para priorizar se aprecia en las actualizaciones oficiales de CISA sobre vulnerabilidades incorporadas al catálogo.
| Criterio | Qué indica | Uso en la priorización |
|---|---|---|
| CVSS | Severidad y características técnicas de la vulnerabilidad. | Estimar la gravedad técnica inicial. |
| EPSS | Probabilidad estimada de explotación en los próximos 30 días. | Identificar fallas con mayor probabilidad de explotación. |
| CISA KEV | Evidencia de explotación conocida. | Dar atención especial a fallas explotadas que afectan los activos propios. |
| Contexto empresarial | Exposición, importancia del activo y controles existentes. | Definir la urgencia real para la organización. |
Por ejemplo, una falla de severidad alta en un servidor aislado puede requerir una intervención distinta a otra que afecta un servicio público utilizado para gestionar información sensible. La decisión debe considerar exposición, evidencia de explotación, impacto empresarial y disponibilidad de medidas de protección. No existe un umbral universal que sustituya este análisis.
Etapas de la gestión de vulnerabilidades
Un programa eficaz funciona como un ciclo continuo y documentado, no como una evaluación aislada. El procedimiento puede organizarse en las siguientes etapas:
Cada registro debería incluir el activo afectado, la vulnerabilidad identificada, la prioridad, el responsable, la fecha de detección, las acciones realizadas y la evidencia de verificación. Esta información facilita revisar pendientes, justificar decisiones y detectar problemas recurrentes.
Remediación y controles preventivos
La remediación depende del origen de la vulnerabilidad. Si existe una actualización del fabricante, el equipo técnico puede evaluarla y aplicarla después de comprobar su compatibilidad. Cuando no hay un parche disponible, pueden utilizarse controles temporales como restringir el acceso al servicio, deshabilitar funciones vulnerables o reforzar la segmentación de red.
El NIST SP 800-40 Rev. 4, Guide to Enterprise Patch Management Planning, publicado en 2022, describe la gestión de parches como un proceso que comprende identificar, priorizar, obtener, instalar y verificar actualizaciones. Esta perspectiva integra el mantenimiento preventivo con la reducción del riesgo de seguridad.
Una actualización no debe considerarse completada únicamente porque el instalador terminó sin errores. Es necesario comprobar la versión aplicada, verificar que el servicio continúe funcionando y confirmar que la debilidad identificada quedó corregida. En sistemas críticos, conviene disponer de respaldos y procedimientos de reversión antes de intervenir.
Ejemplo práctico de gestión
Consideremos una empresa hipotética que administra una plataforma de capacitación. Durante una revisión autorizada, el equipo de tecnología detecta que uno de sus componentes web utiliza una versión afectada por una vulnerabilidad conocida.
El responsable confirma la versión instalada, consulta las recomendaciones del fabricante y verifica si el componente está expuesto a Internet. Después evalúa la severidad técnica, las señales de explotación conocidas y el impacto potencial sobre las cuentas y registros de los participantes.
Si existe un parche compatible, el equipo lo prueba en un entorno controlado, programa la intervención y verifica el funcionamiento posterior. Si la actualización debe aplazarse, documenta el riesgo y aplica controles temporales aprobados hasta completar la remediación. Finalmente, una nueva evaluación comprueba si el hallazgo puede cerrarse.
Este ejemplo muestra por qué detectar una vulnerabilidad no equivale a resolverla. El resultado depende de la validación técnica, la asignación de responsabilidades y la comprobación de los controles aplicados.
Errores frecuentes que deben evitarse
Uno de los errores habituales es interpretar todos los resultados de un escáner como vulnerabilidades confirmadas. Las herramientas automatizadas pueden producir alertas incorrectas y necesitan validación antes de iniciar cambios que afecten a producción.
También resulta problemático priorizar únicamente por una puntuación CVSS, ignorar activos que no aparecen en el inventario o cerrar incidencias sin pruebas de verificación. Otro error consiste en aplazar indefinidamente una remediación sin documentar quién acepta el riesgo residual y durante cuánto tiempo se mantendrán las medidas compensatorias.
Para evaluar la evolución del programa pueden observarse indicadores como vulnerabilidades pendientes por nivel de prioridad, tiempo transcurrido hasta su corrección, activos sin evaluación reciente y porcentaje de remediaciones verificadas. Estos indicadores requieren criterios de medición estables para que las comparaciones entre periodos sean útiles.
Conclusión
La detección y gestión de vulnerabilidades informáticas debe integrarse en las operaciones habituales de tecnología y ciberseguridad. Su valor práctico se encuentra en transformar hallazgos técnicos en acciones verificables de reducción del riesgo. Para sostener ese proceso, las organizaciones necesitan procedimientos definidos, herramientas adecuadas y profesionales capaces de evaluar resultados y justificar decisiones de seguridad.
Entrega credenciales verificables en tus programas de ciberseguridad
Si tu organización ya imparte formación sobre detección y gestión de vulnerabilidades, el Instituto Internacional de Ingeniería (3i) ofrece opciones para respaldar sus programas y emitir certificados verificables mediante QR, enlace o código. La solicitud de incorporación está sujeta a evaluación.
Fuentes consultadas
National Institute of Standards and Technology (NIST). SP 800-115: Technical Guide to Information Security Testing and Assessment. 2008.
National Institute of Standards and Technology (NIST). SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning. 2022.
OWASP Foundation. OWASP Top 10:2021, Web Application Security Risks. 2021.
Forum of Incident Response and Security Teams (FIRST). Common Vulnerability Scoring System Version 4.0: Specification Document.
Forum of Incident Response and Security Teams (FIRST). Exploit Prediction Scoring System (EPSS): descripción oficial y metodología.
Cybersecurity and Infrastructure Security Agency (CISA). CISA Adds Four Known Exploited Vulnerabilities to Catalog. 2026.